 Techroomage
每支手機都在「加密上傳」:小米這則提問,先分清看得見與看不見
酷安使用者求擋小米系統元件的加密流量,本文以封蠟信封與三道牆說明外部為何看不到明文、研究者如何還原內容,並整理免 root 擋法與各自的代價。
密文證明不了偷傳,也否定不了偷傳。看懂三道驗證之牆、明文還原的門檻,與免 root 擋法的代價,才知道下一則「加密上傳」指控該怎麼讀。
一則沒有附側錄的提問
打開任何一支手機的流量監控工具,畫面很快塞滿對外連線:銀行 App 確認餘額、天氣 App 抓預報、系統檢查更新。這些連線有個共同點,全部走 TLS 加密。「加密上傳」是每支連網手機的日常狀態,並非哪個品牌的異常行為。
酷安近日一則動態,就撞在這個事實上。一位小米 14 使用者主張「小米系官方組件加密上傳隱私資訊」,請教站內大佬有沒有辦法阻止,動態掛著 HyperOS 3 與 HyperOS 4 的標籤。就公開頁面所見,這則動態沒有附上封包側錄,沒有網域清單,也沒有還原後的欄位。它是一則求助,附帶一個未經證實的判斷。
值得把它當一回事,是因為它問的三件事都很實際:小米手機裡那些使用者沒安裝過的元件在做什麼;為什麼站外幾乎沒有人能驗證內容;以及一般使用者到底擋得掉多少。
手機裡那些你沒裝過的官方元件
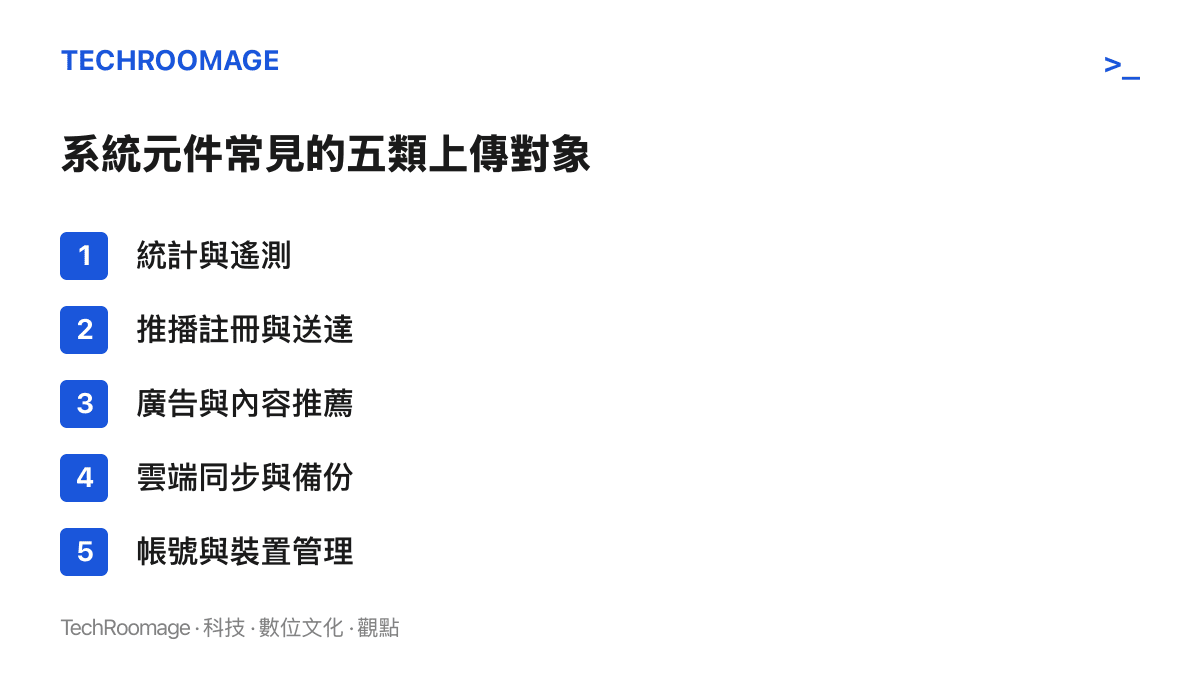
中國品牌 Android 手機的系統層,向來塞滿服務元件。沒有 Google 服務的環境裡,多數 App 靠小米自建的推播通道收通知;廣告投放、內容推薦、統計遙測、帳號與雲端備份,也各自由獨立的系統 App 或服務框架負責。澎湃OS(HyperOS)2023 年底接替 MIUI,這套結構整批搬了過來。這些元件以系統權限常駐背景,對外連線本來就是工作的一部分。
所以連線本身不構成問題,真正要問的是欄位裡有什麼。這方面,質疑者的懷疑並非無中生有。2020 年,羅馬尼亞資安研究員 Gabriel Cirlig 展示 MIUI 的瀏覽器在無痕模式下仍記錄瀏覽行為,送往 tracking.miui.com 等統計網域,事件經 Forbes 報導,小米當時回應資料經去識別化處理,並表示會修正無痕模式的問題。2021 年,立陶宛國家網路安全中心發布報告,指小米手機內建封鎖字詞清單,並加密回傳資料到位於新加坡的伺服器;小米否認對歐盟用戶審查,強調資料處理符合 GDPR。這兩件事之後,「小米手機到底在傳什麼」每隔一陣子就會被重新提出一次。
這類指控有個共同點:贓物看不見。這與我們先前整理過的「尚公主被偷數據」熱榜詞條處境類似,社羣受理一樁沒有實體證物的失竊案。差別在於,手機流量至少還看得到收件地址,雖然看不到信紙內容。
三道牆:外部看不到明文的原因
把一條加密連線想成一封封蠟信封。看得到收件地址(網域),看得到信封大小(流量體積),看不到信紙上寫了什麼。TLS 是第一道牆,而這道牆對所有正規服務都存在,銀行與通訊軟體也不例外。
想看內容,傳統作法是在中途拆封:用自己的憑證假冒伺服器,讓手機把資料交給你加密轉發。這套中間人側錄在 PC 上行之有年,到了手機上卻撞上第二道牆。Android 7.0 起,App 依預設不信任使用者自行安裝的憑證,系統元件更只認系統層憑證,拆封工具連上場的資格都沒有。
第三道牆是憑證綁定。部分 App 內建官方憑證的指紋,收件時核對寄件人的火漆印章,一旦發現中途被拆封重貼,直接拒收並切斷連線。
三道牆疊起來,造就一個尷尬局面:任何人打開流量監控工具,看到的都只會是「某個小米元件對某些網域發送加密流量」。這個畫面證明不了內容有害,同樣也否定不了。要往下走,得繞過這三道牆還原明文,而可行路徑寥寥可數。
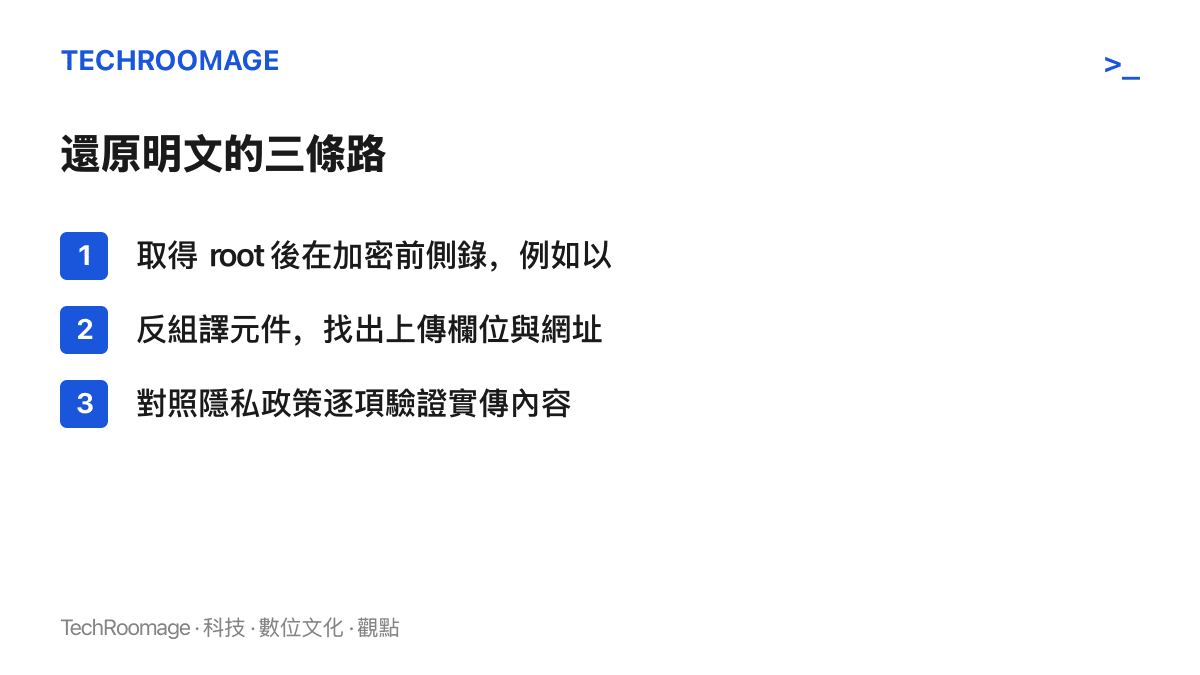
這也是「大佬研究一下」說來輕鬆、實際門檻很高的原因。還原明文需要解鎖設備、逆向工程與法規比對,是一項需要動機與時間的完整研究。單靠一張流量截圖,永遠停在信封封面。
擋得住的,與擋不掉的
免 root 的攔截工具其實不少。VPN 式防火牆(NetGuard 這類開源工具)能按套件攔對外連線,系統元件同樣在攔截範圍內;把私人 DNS 指向過濾型服務,可以擋掉部分統計網域;設定裡的用戶體驗改進計畫、廣告與個人化推薦開關,分散在各系統 App 的深處,逐一關閉可以減量;願意接觸 ADB 指令的,能用停用套件的指令凍結特定元件,同樣不需要 root。
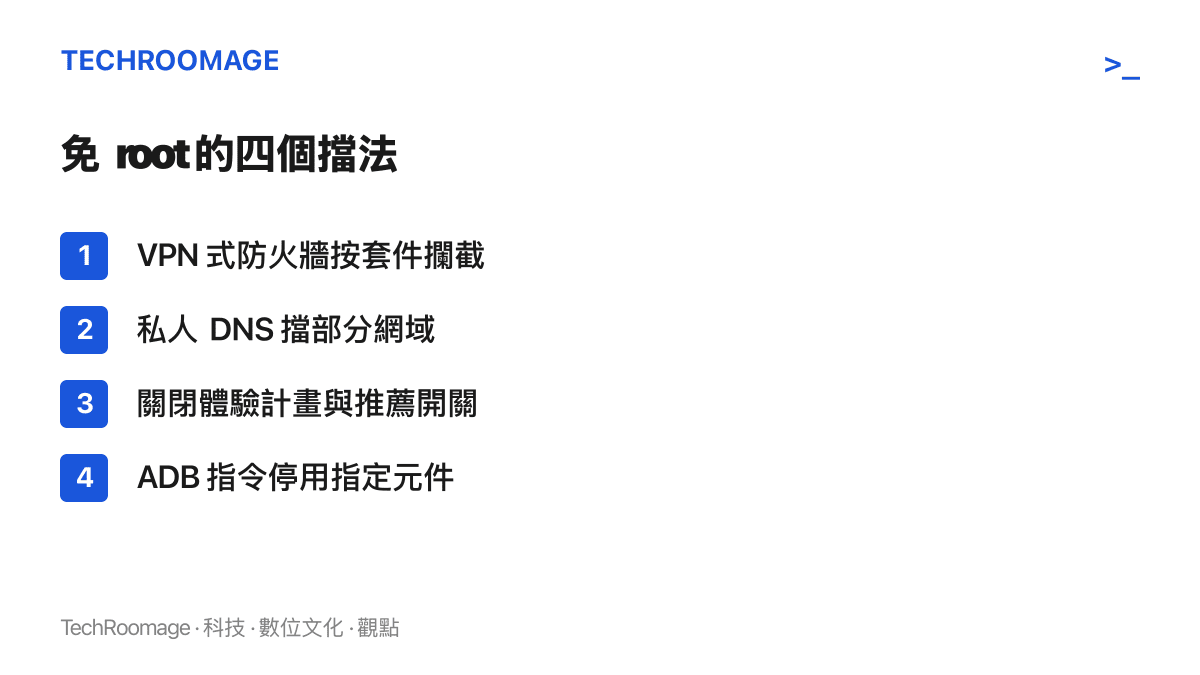
但每個擋法都有帳單。攔掉推播服務,多數中國 App 的通知會延遲甚至消失,因為廠商推播通道是沒有 Google 服務環境下的基礎設施;停用統計元件可能讓部分系統功能報錯;OTA 更新之後,被停用的元件經常復位,整套手續重來一次。更根本的天花板在於,手機要正常工作,某些回傳無法歸零:推播註冊、帳號憑證刷新、安全更新檢查都屬於這一類。使用者端能做的是減量與設界,把「傳什麼」限縮在可接受範圍,而不是假裝斷網還能用手機。
把問題問對,比攔截有效
下次再看到「加密上傳」的指控,先別急著裝防火牆,按順序核對:有沒有具體的元件名稱,有沒有網域清單,有沒有人還原出明文欄位,廠商的隱私政策對這些欄位怎麼寫。四題都有答案,討論才有基礎;只有一張密文截圖,那就還在信封封面打轉。
透明是做得到的。中國《個人信息保護法》2021 年 11 月施行,把最小必要原則寫進法條,監管部門也常態公布違規 App 名單。廠商端也有前例:蘋果宣布 Apple 智慧在中國的上線時程時,把資料由誰處理、帳號怎麼綁都寫進公告,這份帳號與資料的設計說明顯示,把資料流向攤開屬於廠商做得到的事。對小米而言,HyperOS 下一版的隱私儀表板會不會給出更細的收集清單與一鍵關閉,是接下來可以依序核對的訊號。
回頭看酷安那則提問。「偷傳」的判斷目前仍缺證據,真正有價值的是「怎麼阻止」這一問,它逼每個使用者面對一件事:在密文時代,從外面永遠看不到信紙上寫了什麼。能依靠的是側錄社羣的實證、法規的底線,以及廠商把流向攤開的意願。防火牆能讓畫面安靜一些,但截圖裡,不會出現答案。