 Techroomage
停更多年仍在開機報到:爆米花時間遺留的更新元件,把 25 萬臺 Mac 暴露在網域接管風險中
一款以爆米花時間名義流傳的停更串流應用,在 Mac 上留下會開機自動執行的更新元件,研究團隊接管棄用網域後反過來推送停用指令,本文整理風險成因、處置手法與後續可核對的訊號。
沒有開發者能出面修補,Eye Research 接管其中一個棄用網域,藉更新機制本身向逾百萬臺裝置推送停用指令,再把網域移交 Shadowserver 基金會看守。
一款應用程式在 Mac 上三年沒被點開,多數人會當它不存在。但它留下的更新元件沒有這麼想:每次按下電源鍵,這個元件都會準時醒來,向一個早已無人維護的網路位址送出同一個問題,有新版本可以下載嗎?
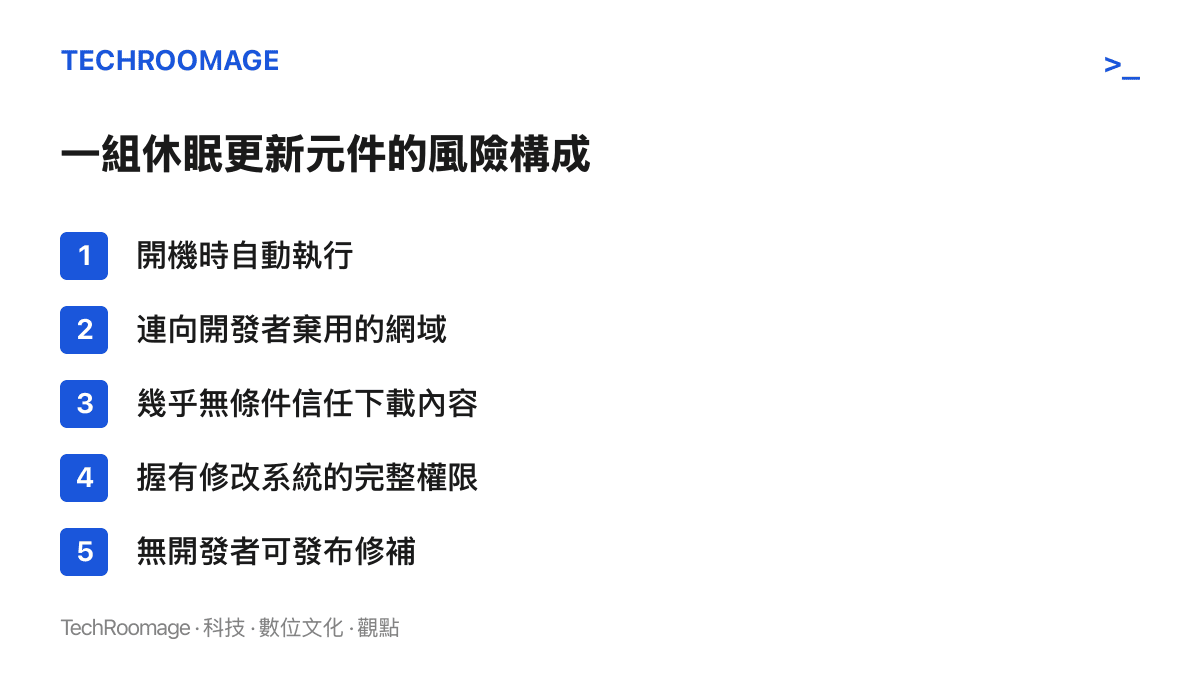
這個場景有真實對應。安全公司 Eye Research 於 10 月 22 日發布報告,主角是曾以「爆米花時間」名義流傳的非官方串流應用 Time4Popcorn。報告指出,這款應用在 Mac 上遺留了一組高風險的自動更新元件,就算使用者多年沒打開應用本體,元件仍會在每次開機時執行,主動連向開發者早已棄用的伺服器位址檢查更新。麻煩集中在兩件事上:這個更新檢查程式幾乎無條件信任它下載到的內容,而且握有修改 Mac 系統的完整權限。
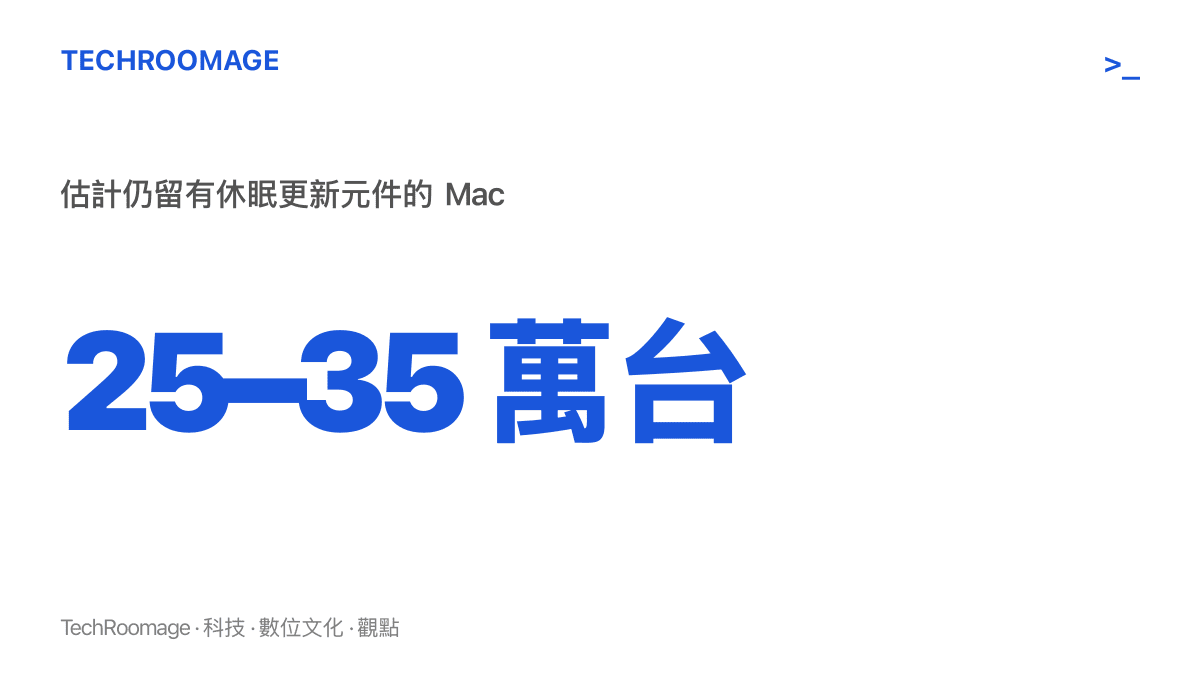
Eye Research 估計,目前約有 25 萬至 35 萬臺 Mac 處於這種狀態。
風險不需要攻擊者就已經成立
值得先停下來想一件事:截至報告發布,沒有任何證據顯示攻擊者曾利用這條路徑投放惡意軟體。那麼,一羣安全研究人員為什麼把它當急件處理,甚至展開一場有正式代號的行動?
關鍵在網域的生命週期。原開發團隊停止維護後,相關網站網域逐一失效。網域註冊有期限,到期未續約,任何人付一筆註冊費就能把它拿走。換句話說,那些仍在運作的更新元件,每次開機都在撥一通可能被陌生人接起的電話。接電話的人只要在另一端備好一份惡意程式,數十萬臺 Mac 就會在主人毫無察覺的情況下,以完整的系統權限把它裝進來。
所以這個元件雖然還沒被當成後門使用,後門需要的條件它已經備齊:開機自動執行、對外連線、無條件信任下載內容、完整系統權限,加上一個隨時可能易主的位址。缺的只是有人把那筆註冊費付下去。
為什麼走到沒人能修這一步
自帶更新器的設計,在繞過應用商店、獨立發行的軟體裡很常見,讓開發者不必等待審查就能推送新版本。代價是,更新來源的安全性完全取決於那個網域在誰手上。軟體活著時這不是問題;軟體死了,問題才開始計息。
「爆米花時間」當年以盜版串流的便利走紅,同名與分支版本眾多,Time4Popcorn 是其中流傳極廣的一支。熱度退去、開發者停止維護、網域陸續失守,這條路徑在網路史上並不罕見,罕見的是它留下的爛攤子形狀。
一般資安事件的劇本是:漏洞被通報,開發者發布修補,使用者更新,事件落幕。這套流程至少要有一個能收帳的廠商,索尼為一個 PS5 漏洞支付五萬美元賞金就是標準結局的一種。Time4Popcorn 沒有這個角色。開發者早已離場,沒有人有權限對這批裝置發布修補,「等官方更新」這條路從一開始就不存在。
辨識是另一層麻煩。這款應用當年掛著「爆米花時間」的名號傳播,版本譜系混雜,許多使用者根本無法確定自己裝過的是不是受影響的那一支。對一般使用者來說,連「我是不是受影響的那批人」這個最基本的問題,都沒有容易的答案。
借後門本身來關後門
Eye Research 的處置方式,是整起事件裡最不尋常的部分。
既然沒有開發者能修,研究團隊做了一件原則上只有攻擊者才會做的事:接管其中一個被棄用的更新位址,然後藉著這套更新機制本身,向超過 100 萬臺 Mac 與 Windows 電腦推送指令,停用那個危險元件。他們用的通道,與攻擊者若接管網域會走的,是同一條。
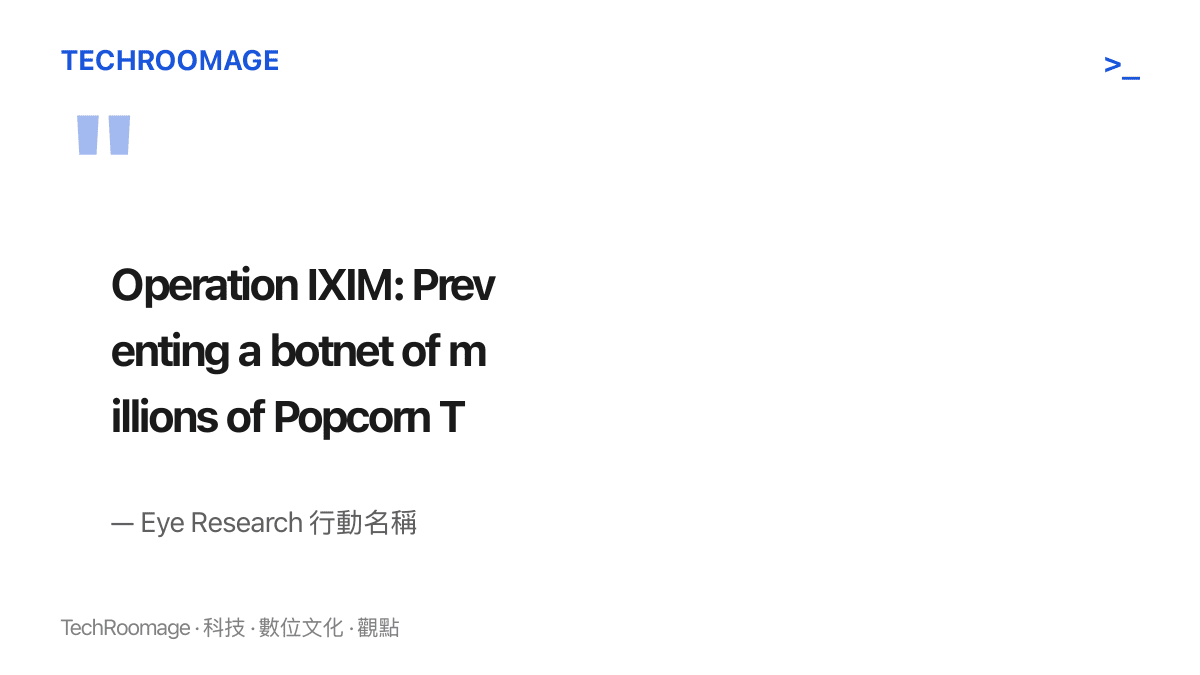
處置完成後,團隊把相關網域移交給非營利組織 Shadowserver 基金會,由這個長年經營誘捕與監測基礎設施的單位接手看守。整場行動的名稱叫 Operation IXIM,標題直接寫明目的:阻止數百萬名爆米花時間使用者組成殭屍網路。
這種以機制還治機制的做法,衝擊了幾個日常假設。研究人員向陌生人的電腦推送指令,這個動作的技術特徵與惡意軟體幾乎相同,差別在意圖與後續處置。在沒有開發者、沒有官方管道的情境下,它成了唯一能把傷害範圍縮小的選項;也因為過程公開、網域移交給中立單位,這次沒有引爆「誰授權他們這樣做」的質疑。但先例確實立下:下一次用同一條通道推送內容的團隊,未必懷著同樣的目的。
使用者端要清點的項目
對使用者來說,這份報告的好消息是,目前沒有證據顯示這條路徑被實際用來投放惡意軟體。壞消息是,研究人員明說此次處置沒有修完 Time4Popcorn 的全部安全問題,仍有部分更新位址不在他們的控制範圍內。撥出去的電話被剪斷了幾線,並沒有全部剪斷。
曾經在 Mac 上裝過「爆米花時間」類應用的人,可以做的檢查不算複雜:到系統設定的登入項目與背景項目清單,確認有無來路不明的常駐項目;應用早已不用的話,把本體與殘留元件一併移除。真正的門檻在於,這類元件以系統層級常駐,手動清理對一般使用者並不友善,而研究團隊的自動停用指令,只覆蓋他們接管的那些網域。
之後該看什麼訊號
這起事件的長尾在「棄用軟體」這個類別。軟體停止維護時,使用者的直覺是它變舊、變難用;實際發生的事是,它殘留的自動行為還在運轉,而且沒有人負責。自動更新、開機常駐、對外連線,這些設計在軟體活著的時候是便利,在軟體死後就成了懸空的信任關係。當軟體裡的自動行為從更新檢查擴大到 AI 代理,這種委託出去的信任只會更難清點,Claude 曾在訓練運行中翻過佐治亞州的付費牆,就是自動化元件越權不必等軟體停更的例子。
後續可以依序核對的訊號:Shadowserver 接手後,受控網域是否穩定續約;其餘未受控的更新位址,是否傳出被註冊接管的觀測記錄;以及是否有其他研究團隊循同樣路徑,披露更多棄用應用的殘留元件。至於自己手邊的判斷標準,可以更簡單:清理不再使用的舊軟體時,別只把應用本體拖進垃圾桶,先確認它有沒有留下會在開機時醒來的部分。